使用MDM配置文件在macOS上无缝切换与配置多个Cloudflare WARP零信任组织的完整指南
本指南将详细介绍如何在macOS系统上,通过使用MDM .mobileconfig配置文件,实现多个Cloudflare WARP零信任组织或账户之间的无缝切换。本文为企业IT系统管理员提供了一套完整的、可直接落地部署的操作指南与配置步骤模板,帮助企业轻松管理并确保终端用户的网络安全与合规审计要求。
目录
什么是 Cloudflare WARP?
Cloudflare WARP 是一款客户端应用程序,它将指定设备的数据流量通过 Cloudflare 的全球网络进行路由,而不是直接发送到公共互联网。
它基于 WireGuard 协议建立一条加密隧道,从而保护从设备到最近的 Cloudflare 数据中心之间的流量安全。随后,您可以在 Cloudflare 控制面板中创建策略,对这些流入的流量进行过滤、记录、检查或路由。
为什么我们需要 Cloudflare WARP?
为了向员工、承包商和其他利益相关者安全地公开内部资源(如私有 Web 服务或 SaaS 应用程序),Cloudflare WARP 客户端被用作**零信任网络访问 (ZTNA)**的客户端强制执行点。
Cloudflare WARP 客户端安装在用户的笔记本电脑或手机上。它要求用户在授予访问权限之前进行身份验证,并满足特定的安全状态检查(例如来自经过批准的 IP 范围、使用已注册的邮箱域名或运行处于活动状态的防火墙)。
通过将设备流量直接隧道化传输到 Cloudflare,用户的身份、设备和策略将在请求到达内部资源之前得到验证。因此,内部资源永远不会暴露在公共互联网上,每一次请求都将得到完整的记录和审计。
在单台设备上支持多个 WARP 配置文件
当用户需要在个人和企业 Cloudflare 账户之间进行切换,或者当系统管理员需要管理多个租户(tenant)时,在单台设备上支持多个 WARP 配置文件就显得至关重要。
要在 macOS 上实现这一目标,我们可以使用 .mobileconfig MDM 配置文件来定义和注册不同的 WARP 环境。
- 直接从 Cloudflare 下载
.mobileconfig示例文件。 - 以下是该配置文件的示例文本:
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd">
<plist version="1.0">
<dict>
  <key>PayloadContent</key>
  <array>
    <dict>
      <key>PayloadDisplayName</key>
      <string>Warp Configuration</string>
      <key>PayloadIdentifier</key>
      <string>com.cloudflare.warp.CB8B22D4-50E1-48E8-8874-A7594627013A</string>
      <key>PayloadOrganization</key>
      <string>Cloudflare Ltd.</string>
      <key>PayloadType</key>
      <string>com.cloudflare.warp</string>
      <key>PayloadUUID</key>
      <string>CB8B22D4-50E1-48E8-8874-A7594627013A</string>
      <key>PayloadVersion</key>
      <integer>1</integer>
      <key>configs</key>
      <array>
        <dict>
          <key>organization</key>
          <string>your-team-name-1</string>
          <key>display_name</key>
          <string>Team 1</string>
        </dict>
        <dict>
          <key>organization</key>
          <string>your-team-name-2</string>
          <key>display_name</key>
          <string>Team 2</string>
        </dict>
      </array>
    </dict>
  </array>
  <key>PayloadDisplayName</key>
  <string>Cloudflare WARP</string>
  <key>PayloadIdentifier</key>
  <string>cloudflare_warp</string>
  <key>PayloadOrganization</key>
  <string>Cloudflare, Ltd.</string>
  <key>PayloadRemovalDisallowed</key>
  <false/>
  <key>PayloadScope</key>
  <string>System</string>
  <key>PayloadType</key>
  <string>Configuration</string>
  <key>PayloadUUID</key>
  <string>2B7763B8-64F6-41EB-AA5E-7761651B8131</string>
  <key>PayloadVersion</key>
  <integer>1</integer>
</dict>
</plist>
- 将
your-team-name-1和your-team-name-2替换为您各自的 Cloudflare Zero Trust 团队名称。 - 在终端中运行命令
uuidgen生成唯一的 UUID,并使用它们替换.mobileconfig文件中的占位符PayloadUUID值。 - 确保
PayloadIdentifier字符串中也包含更新后的PayloadUUID,以保证配置文件的唯一性。 - 保存编辑后的
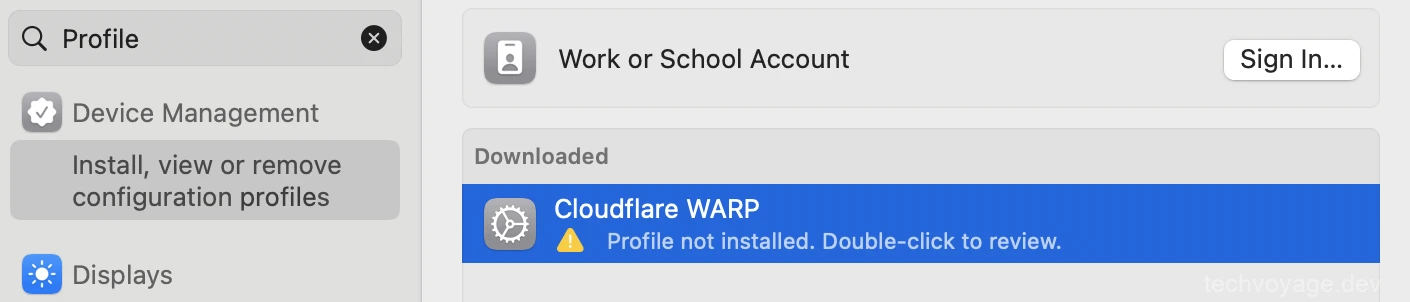
.mobileconfig文件。 - 打开 Mac 上的系统设置,搜索并选择描述文件(Profiles)。
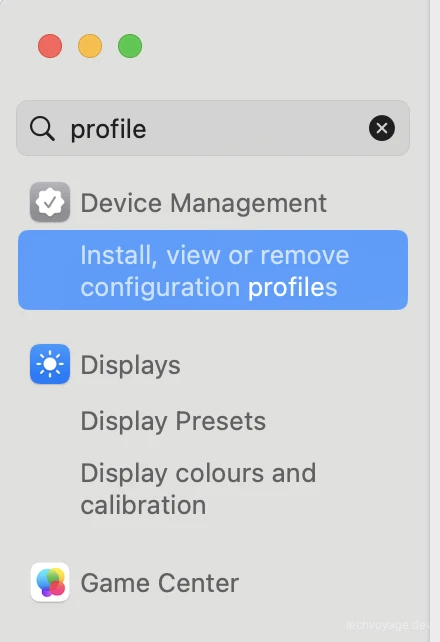
- 点击安装、查看或移除...(Install, view or remove...)开始添加您的新配置文件。
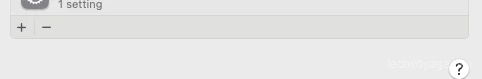
- 点击左下角的 +(加号)图标,并选择您保存的
.mobileconfig文件。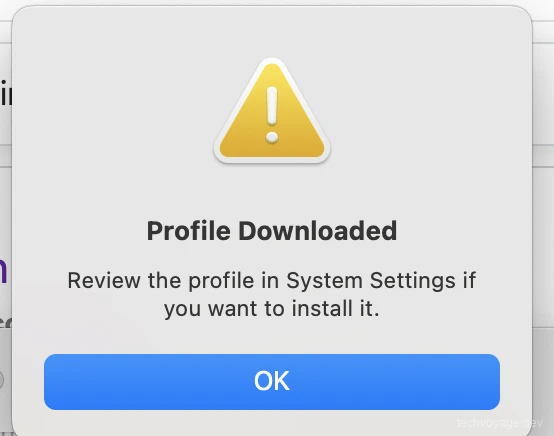
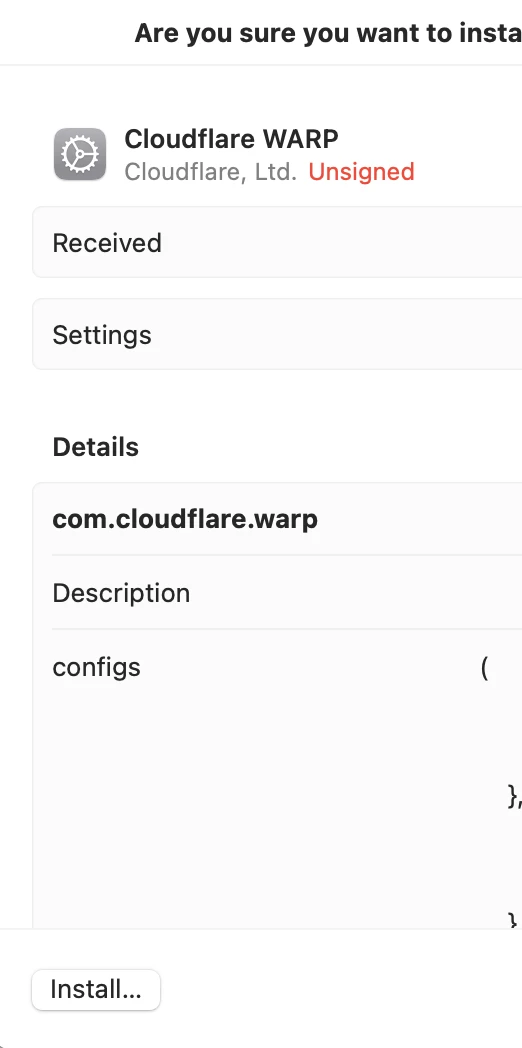
- 选择 Cloudflare WARP 并点击安装以应用此配置。
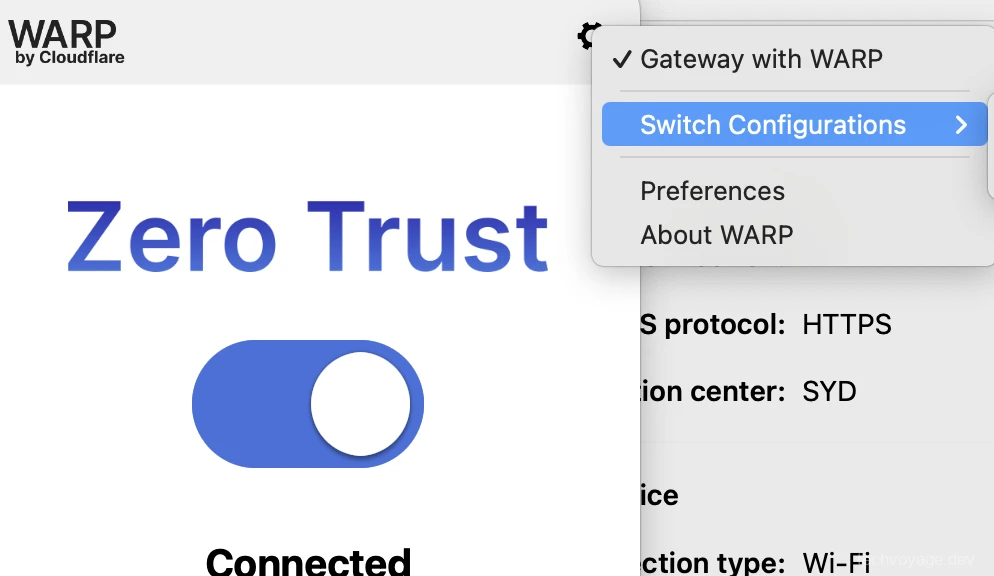
- 重新启动您的 Cloudflare WARP 客户端。您现在应该可以在用户界面中看到多组织切换器:
结论
Cloudflare WARP 客户端在用户设备上扮演着关键的安全边界角色,使零信任网络访问(ZTNA)既稳固又极具实用性。通过将内部资源与公共互联网隔离开来,可确保每一次连接尝试都经过安全的身份验证、评估与审计。
参考资料
相关文章
AI 与智能体
教程:使用 Cloudflare WARP 安全地将 Hermes Agent 暴露至私有网络
本文深入探讨如何使用 Cloudflare WARP 与 Zero Trust 技术,在完全不需要开启任何防火墙入站端口的情况下,安全地将您的 Hermes Agent 暴露到私有网络中,从而实现全球范围内的安全访问。这为您构建专属私有远程 AI 基础设施打下坚实基础。
5 分钟阅读
Cloudflare
基于Cloudflare Workers与MCP协议构建个人专属的AI持久化记忆系统,解决Context空白痛点
学习如何利用Cloudflare Workers、Vectorize与MCP协议构建自托管的AI持久化记忆系统(Second Brain)。在Claude、Gemini和Obsidian之间实现多Agent上下文共享。
35 分钟阅读
效率
如何在多台设备之间安全地同步 Obsidian 本地知识库
本文详细介绍如何利用开源工具 Synch 与 Ignis 在您的 VPS 上搭建私有同步服务器,从而在多台电脑、手机以及平板设备之间安全地同步您的 Obsidian 知识库。我们还将所有服务全部部署在 Cloudflare Zero Trust 私有网络中,从而完全阻断来自公网的恶意扫描与未授权访问,保障数据隐私安全。
8 分钟阅读
上一篇
什么是AI Agent技能?深入探讨其工作原理并手把手教你如何构建高效、可复用的Agent技能
全面系统地深入了解什么是AI Agent技能、渐进式披露(Progressive Disclosure)的工作原理,并手把手教你如何编写SKILL.md规范,打包参考文档、模板和脚本。本文还将对比技能、工具与MCP的区别与标准工作流,助你轻松构建出可复用、高效率、能够进行复杂上下文管理的自定义智能体核心技能。
下一篇
基于Cloudflare Workers与MCP协议构建个人专属的AI持久化记忆系统,解决Context空白痛点
学习如何利用Cloudflare Workers、Vectorize与MCP协议构建自托管的AI持久化记忆系统(Second Brain)。在Claude、Gemini和Obsidian之间实现多Agent上下文共享。