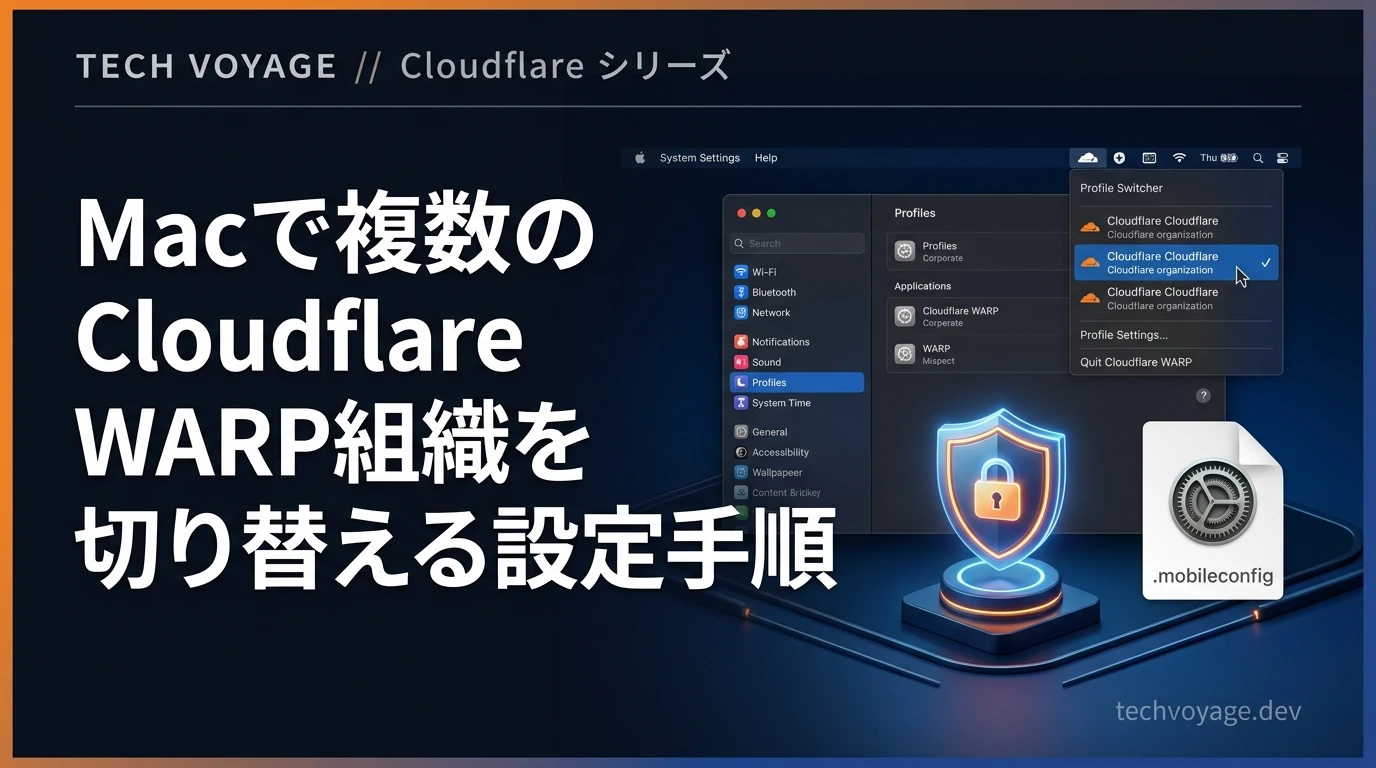
MacのMDM構成プロファイルを用いて複数のCloudflare WARP組織を切り替える設定手順ガイド
Macで.mobileconfigファイルを用いて、複数のCloudflare WARP組織環境を設定し、ユーザーUI上で簡単に切り替える方法をステップバイステップで分かりやすく解説します。システム管理者向けに、MDM構成プロファイルの作成、インストール、切り替え動作確認まで網羅した完全な実践設定ガイドです。
目次
Cloudflare WARPとは?
Cloudflare WARPは、指定されたデバイスのトラフィックをパブリックインターネットに直接送信する代わりに、Cloudflareのグローバルネットワーク経由でルーティングするクライアント側アプリケーションです。
WireGuardプロトコルに基づいて構築された暗号化トンネルを作成し、デバイスから最も近いCloudflareデータセンターへの通信を保護します。その後、Cloudflareダッシュボードでポリシーを作成し、この受信トラフィックをフィルタリング、ログ記録、検査、またはルーティングできます。
なぜCloudflare WARPが必要なのか?
社内WebサービスやSaaSアプリケーションなどの内部リソースを、従業員、契約社員、その他のステークホルダーに安全に公開するため、Cloudflare WARPクライアントは**Zero Trust Network Access (ZTNA)**のクライアント側セキュリティ適用ポイントとして機能します。
Cloudflare WARPクライアントは、ユーザーのノートPCやスマートフォンにインストールされます。アクセスを許可する前に、ユーザーが認証され、特定のセキュリティ健全性チェック(承認されたIP範囲からのアクセス、登録されたメールドメインの使用、アクティブなファイアウォールの実行など)を満たすことを要求します。
デバイストラフィックをCloudflareに直接トンネリングすることで、リクエストが内部リソースに到達する前に、ユーザーのID、デバイス、およびポリシーが検証されます。その結果、内部リソースがパブリックインターネットに公開されることはなく、すべてのリクエストが完全にログ記録および監査されます。
1台のデバイスで複数のWARPプロファイルをサポートする
ユーザーが個人用と企業用のCloudflareアカウントを切り替える必要がある場合や、システム管理者が複数のテナントを管理する場合、単一のデバイスで複数のWARPプロファイルをサポートすることが極めて重要になります。
macOSでこれを実現するために、.mobileconfig MDMプロファイルファイルを使用して、異なるWARP環境を定義および登録できます。
- Cloudflareから直接
.mobileconfigファイルのサンプルをダウンロード します。 - 以下は、この設定がどのようなものかを示す例です:
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd">
<plist version="1.0">
<dict>
  <key>PayloadContent</key>
  <array>
    <dict>
      <key>PayloadDisplayName</key>
      <string>Warp Configuration</string>
      <key>PayloadIdentifier</key>
      <string>com.cloudflare.warp.CB8B22D4-50E1-48E8-8874-A7594627013A</string>
      <key>PayloadOrganization</key>
      <string>Cloudflare Ltd.</string>
      <key>PayloadType</key>
      <string>com.cloudflare.warp</string>
      <key>PayloadUUID</key>
      <string>CB8B22D4-50E1-48E8-8874-A7594627013A</string>
      <key>PayloadVersion</key>
      <integer>1</integer>
      <key>configs</key>
      <array>
        <dict>
          <key>organization</key>
          <string>your-team-name-1</string>
          <key>display_name</key>
          <string>Team 1</string>
        </dict>
        <dict>
          <key>organization</key>
          <string>your-team-name-2</string>
          <key>display_name</key>
          <string>Team 2</string>
        </dict>
      </array>
    </dict>
  </array>
  <key>PayloadDisplayName</key>
  <string>Cloudflare WARP</string>
  <key>PayloadIdentifier</key>
  <string>cloudflare_warp</string>
  <key>PayloadOrganization</key>
  <string>Cloudflare, Ltd.</string>
  <key>PayloadRemovalDisallowed</key>
  <false/>
  <key>PayloadScope</key>
  <string>System</string>
  <key>PayloadType</key>
  <string>Configuration</string>
  <key>PayloadUUID</key>
  <string>2B7763B8-64F6-41EB-AA5E-7761651B8131</string>
  <key>PayloadVersion</key>
  <integer>1</integer>
</dict>
</plist>
your-team-name-1とyour-team-name-2を、それぞれのCloudflare Zero Trustチーム名に置き換えます。- ターミナルで
uuidgenコマンドを実行してユニークなUUIDを生成し、それらを使用して.mobileconfigファイル内のプレースホルダーPayloadUUID値を置き換えます。 - プロファイルが一意に保たれるよう、
PayloadIdentifier文字列にも更新されたPayloadUUIDが含まれていることを確認してください。 - 編集した
.mobileconfigファイルを保存します。 - Macで システム設定 を開き、プロファイル を検索して選択します。
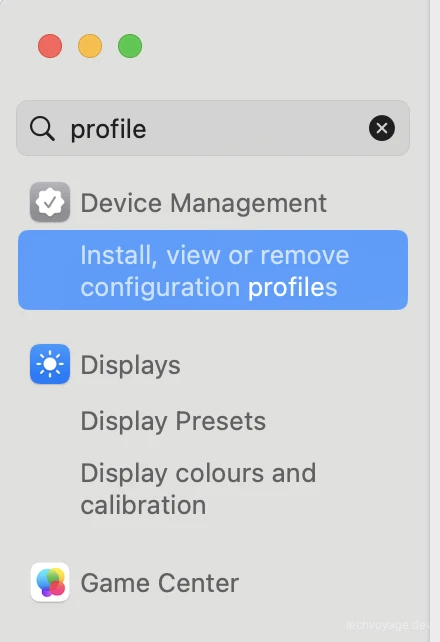
- インストール、表示、または削除... をクリックして、新しい構成プロファイルの追加を開始します。
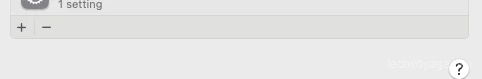
- 左下隅にある +(プラス)アイコンをクリックし、保存した
.mobileconfigファイルを選択します。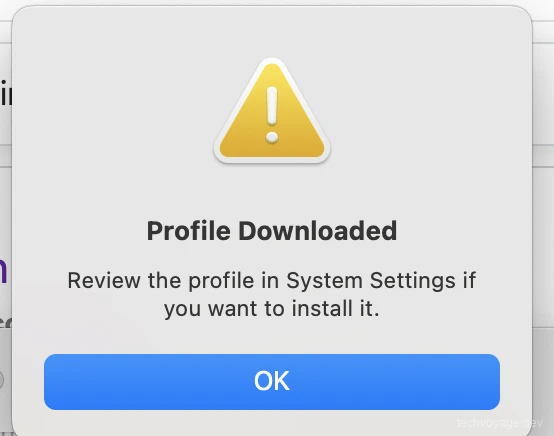
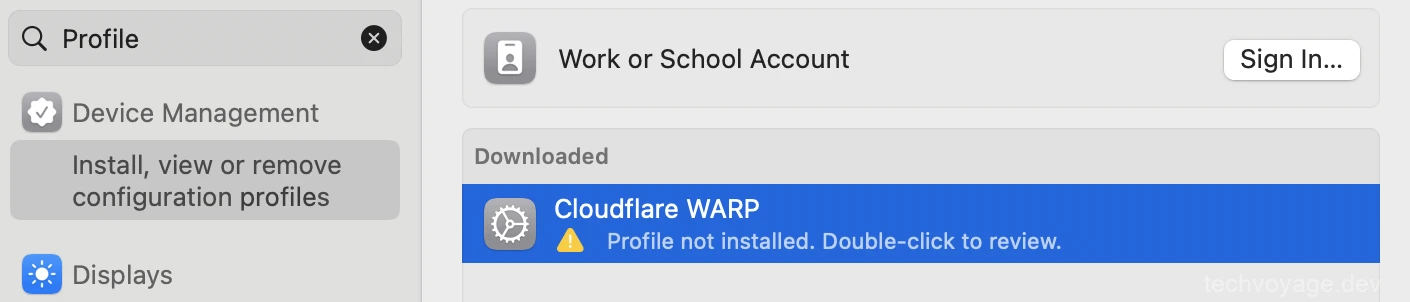
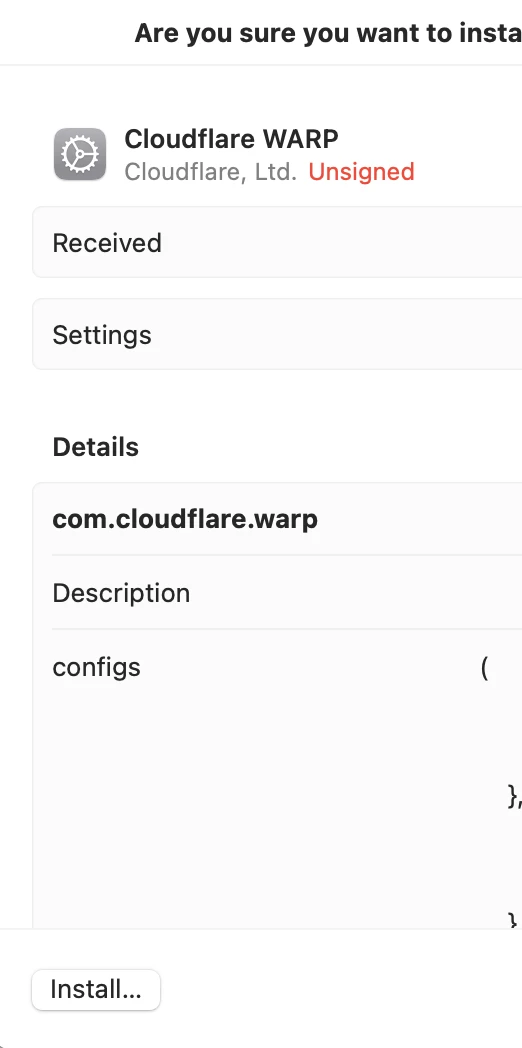
- Cloudflare WARP を選択し、インストール をクリックして設定を適用します。
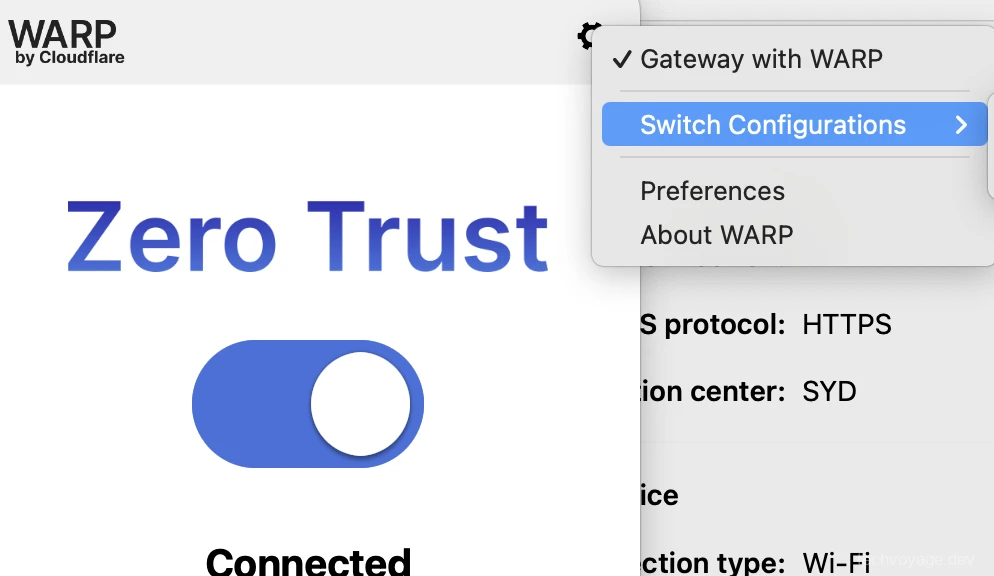
- Cloudflare WARPクライアントを再起動します。ユーザーインターフェースにマルチプロファイル切り替えメニューが表示されるはずです:
おわりに
Cloudflare WARPクライアントはユーザーデバイス上の重要なセキュリティ境界として機能し、Zero Trust Network Access(ZTNA)を堅牢かつ実用的なものにします。内部リソースをパブリックインターネットから分離し続けることで、すべての接続試行が安全に認証、評価、および監査されます。
参考資料
関連記事
AIとエージェント
Cloudflare WARPでHermes Agentをプライベートネットワークに公開する方法
ファイアウォールのインバウンドポートを開くことなく、Cloudflare WARPとZero Trustを使用してグローバルかつ安全にHermes Agentへアクセスし、プライベートネットワークに公開する方法を詳しく解説します。
5分で読める
Cloudflare
CloudflareとModel Context Protocolによる永続的自己ホスト型AIメモリシステム
CloudflareとSecond Brain、MCPを使用して、永続的で自己ホスト型のAIメモリシステムを構築する方法を学びます。ClaudeやGemini、Obsidianでコンテキストを共有しましょう。
38分で読める
生産性
自ホスト型SynchとIgnisを導入しObsidian保管庫を複数デバイス間で安全に同期する方法
Cloudflare Zero Trust環境において、自ホスト型のSynchとIgnisを導入し、複数デバイス間でObsidianの保管庫(Vault)を安全に同期・暗号化するとともに、ウェブブラウザ経由でノートを安全に閲覧・編集するための、強固なプライベートネットワーク構築手順を詳しく解説します。
7分で読める
前の記事
AIエージェントのスキルとは?その基本概念から作成方法、再利用可能なワークフローの構築までを徹底解説
AIエージェントのスキルとは何か、また状況に応じて詳細なシステム手順を効率的にロードする「段階的開示(Progressive Disclosure)」の仕組みを詳しく解説。開発者向けに再利用可能で強力なカスタムスキルを一から自作し、実開発に適用するための実践的な手順と手法を余すところなく紹介します。
次の記事
CloudflareとModel Context Protocolによる永続的自己ホスト型AIメモリシステム
CloudflareとSecond Brain、MCPを使用して、永続的で自己ホスト型のAIメモリシステムを構築する方法を学びます。ClaudeやGemini、Obsidianでコンテキストを共有しましょう。